웹 애플리케이션 보안 점검 솔루션의 유형과 진단 방식 차이
웹 애플리케이션 보안 점검 솔루션을 도입할 때 가장 먼저 결정해야 하는 기준은 점검 시점과 대상 자산의 형태입니다. 개발 단계에서 소스코드 자체의 구조적 결함을 찾는지, 아니면 배포 후 실행 중인 서버 환경에서 외부 공격 경로를 검증하는지에 따라 요구되는 솔루션 유형이 완전히 달라집니다.
소스코드 정적 분석(SAST)의 특징과 탐지 범위
정적 응용프로그램 보안 테스트(SAST)는 소스코드를 실행하지 않은 상태에서 코드 구조와 문법을 분석하는 화이트박스(White-box) 점검 방식입니다. 개발자가 작성한 코드베이스 전체를 스캔하므로 SQL 인젝션, 크로스 사이트 스크립팅(XSS), 하드코딩된 암호화 키 노출과 같은 코딩 단계의 구조적 취약점을 이른 시점에 식별할 수 있습니다.
- 장점: 실행 환경 없이 빌드 초기 단계에서 취약점이 발생한 정확한 파일명과 라인 번호를 즉시 특정할 수 있습니다.
- 한계점: 실행 시점에 동적으로 생성되는 매개변수나 웹 서버, 웹 방화벽(WAF) 설정 등 인프라 설정 오류를 탐지하지 못합니다.
- 특이사항: 코드 문맥을 완전하게 해석하지 못해 실제 익스플로잇이 불가능한 항목까지 위험으로 분류하는 오탐(False Positive) 비율이 상대적으로 높습니다.
서비스 구동 환경 동적 진단(DAST)의 특징과 탐지 범위
동적 응용프로그램 보안 테스트(DAST)는 실제 동작 중인 웹 애플리케이션을 대상으로 외부 공격자의 시각에서 비정상 입력을 주입해 응답을 검증하는 블랙박스(Black-box) 방식입니다. 실행 중인 HTTP/HTTPS 프로토콜 통신을 점검하므로 런타임 환경에서 발생하는 인증 우회, 세션 관리 결함, 서버 헤더 노출 등을 정밀하게 포착합니다.
- 장점: 실제 서비스가 동작하는 서버 환경에서 응답 코드를 확인하므로 조치가 필요한 실제 공격 가능 결함을 낮은 오탐율로 검출합니다.
- 한계점: 애플리케이션의 내부 소스코드 구조를 직접 확인하지 못하므로 취약점을 유발한 소스코드 위치를 자동으로 추적하기 어렵습니다.
- 특이사항: 복잡한 비즈니스 로직이나 다단계 로그인 인증 절차가 포함된 화면은 점검 스크립트 설정이 까다로워 사전 경로 매핑 작업이 필수적입니다.
기업 인프라에 적합한 보안 점검 솔루션 4대 선택 기준
웹 보안 솔루션은 각 벤더별로 탐지 알고리즘과 지원 환경이 상이하므로, 개발팀의 기술 스택과 인프라 정책에 부합하는지 4가지 기술 기준을 바탕으로 대조해야 합니다.
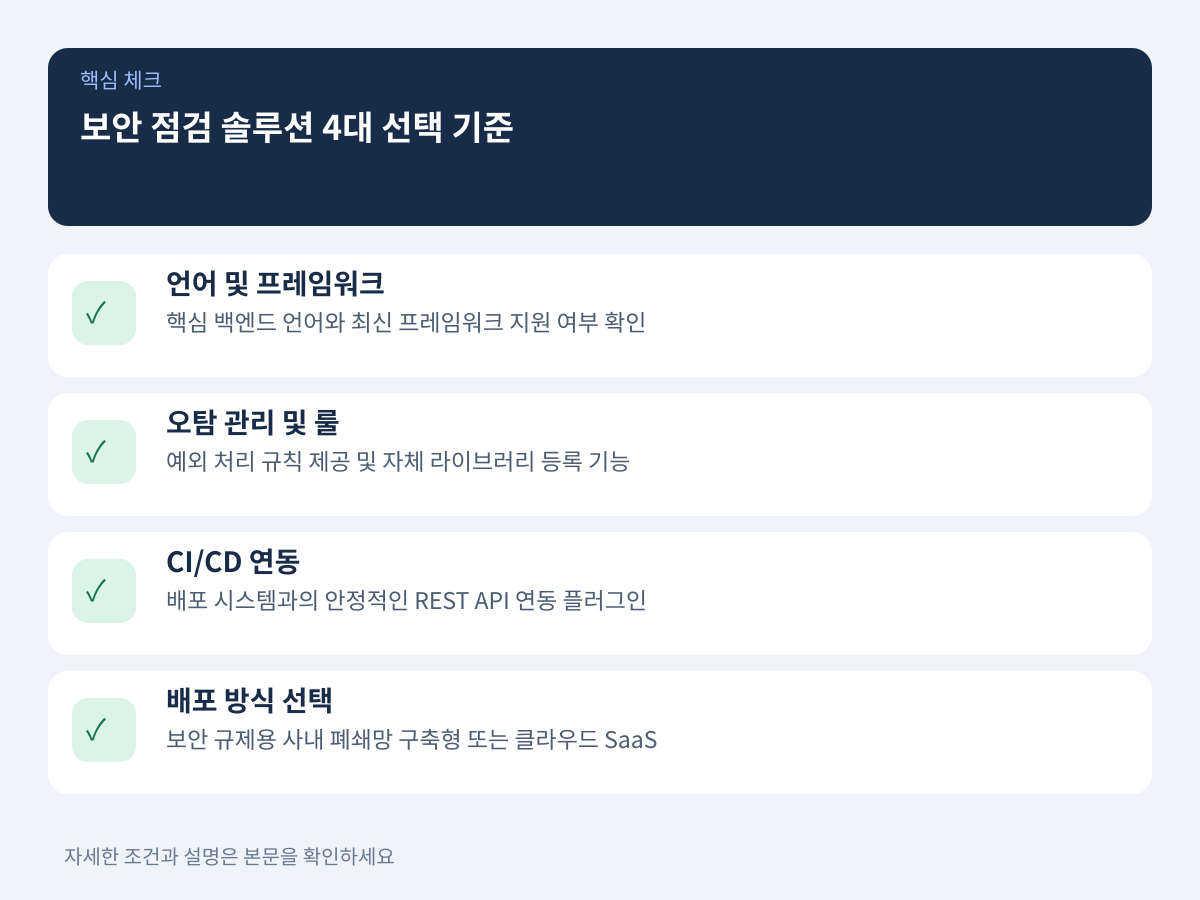
- 언어 및 프레임워크 지원 호환성: 기업의 핵심 서비스가 사용하는 백엔드 언어(Java, Go, Python, Node.js 등)와 최신 프레임워크 규격을 공식 지원하는지 확인해야 합니다.
- 오탐 관리와 룰 커스터마이징 기능: 자체 프레임워크나 내부 공통 검증 라이브러리를 안전한 함수로 등록하여 불필요한 알림을 줄일 수 있는 예외 처리 규칙 기능이 제공되어야 합니다.
- CI/CD 파이프라인 플러그인 완성도: Jenkins, GitHub Actions, GitLab CI 등 기존 배포 시스템과의 REST API 연동 플러그인이 안정적으로 동작해야 자동 점검 체계를 안착시킬 수 있습니다.
- 구축형(On-Premise)과 클라우드 SaaS 배포 방식: 소스코드의 외부 망 유출이 엄격히 금지된 규제 대상 기업은 사내 폐쇄망 구축형을 선택해야 하며, 유지보수 리소스를 최소화하려면 클라우드형 SaaS가 적합합니다.
점검 결과 기반 웹 취약점 조치 및 파이프라인 연계 절차
보안 점검 솔루션을 성공적으로 운영하기 위해서는 스캔 보고서 출력에 그치지 않고, 개발 작업 관리 도구와 연계된 일관된 조치 및 재점검 절차를 확립해야 합니다.
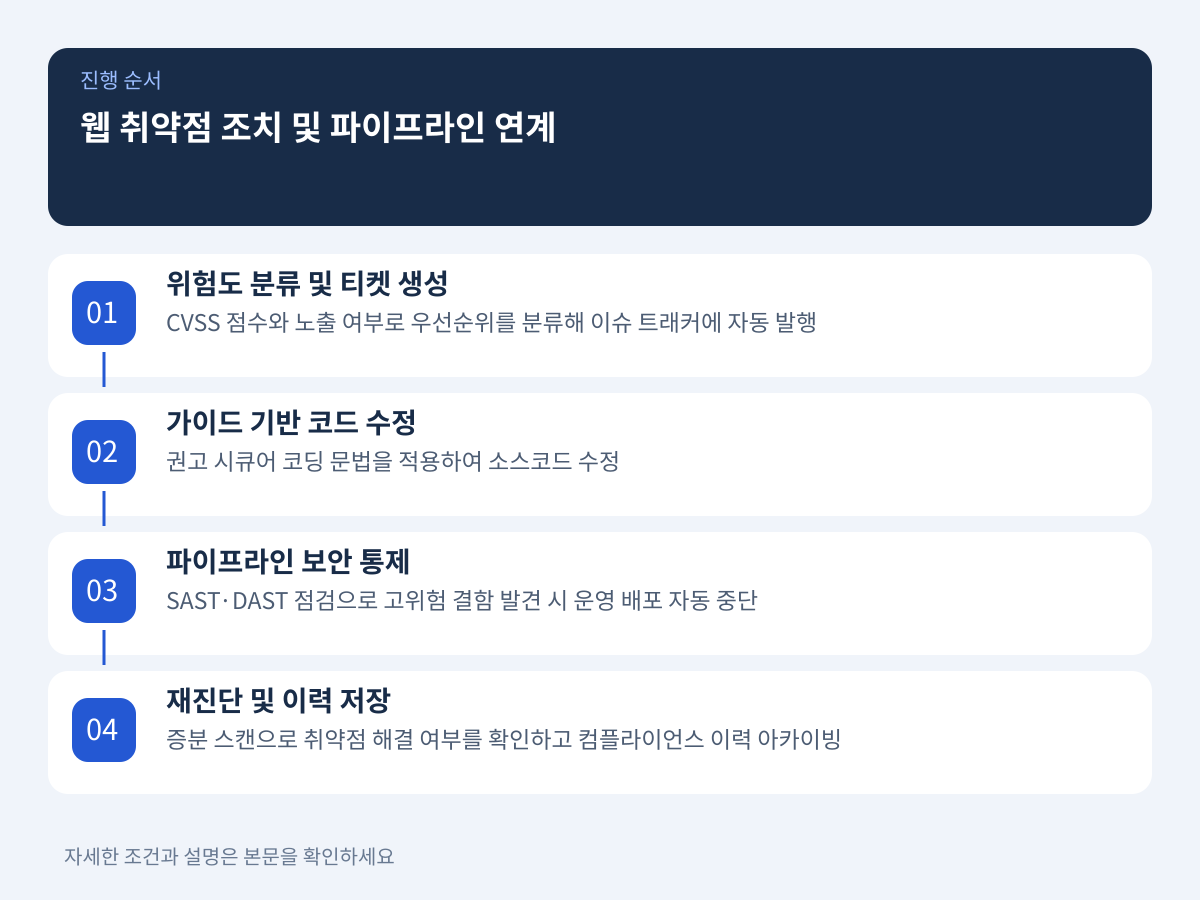
- 위험도 분류 및 티켓 자동 생성: 솔루션이 산출한 점검 결과 중 공통 취약성 평가 시스템(CVSS) 점수와 서비스 외부 노출 여부를 종합하여 High, Medium, Low 등급으로 우선순위를 분류하고 이슈 트래커(Jira 등)에 자동 티켓을 발행합니다.
- 조치 가이드 기반 소스코드 수정: 개발팀은 점검 리포트에 명시된 권고 시큐어 코딩 문법(예: Prepared Statement 적용, 입력값 화이트리스트 검증)을 적용하여 소스코드를 수정합니다.
- 파이프라인 단계별 보안 통제(Quality Gate) 실행: 소스코드 커밋 시 SAST를 통해 1차 결함을 차단하고, 스테이징 서버 배포 후 DAST 자동 점검을 수행하여 High 등급 이상의 결함이 발견되면 운영 배포를 자동 중단하도록 정책을 강제합니다.
- 재진단 완료 및 이력 아카이빙: 수정 커밋이 반영된 후 증분 스캔(Incremental Scan)을 통해 동일 취약점의 완전한 해결 여부를 확인하고 컴플라이언스 제출용 이력을 저장합니다.